Negli ultimi tredici mesi il settore sanitario ha affrontato un’evoluzione profonda delle minacce informatiche. A fotografare lo scenario è il report annuale dedicato all’healthcare pubblicato da Netskope Threat Labs, che evidenzia come l’adozione crescente di applicazioni di intelligenza artificiale generativa stia ampliando in modo significativo la superficie di rischio.
Secondo l’analisi, i dati regolamentati (come cartelle cliniche e informazioni mediche) rappresentano l’89% delle violazioni delle policy sui dati legate all’uso di strumenti GenAI in ambito sanitario, una percentuale nettamente superiore alla media intersettoriale del 31%. Il problema principale riguarda l’inserimento di informazioni sensibili nei prompt o il caricamento di documenti clinici nelle piattaforme AI, con il pericolo concreto di esposizione o trattamento non conforme.
A complicare ulteriormente il quadro è l’utilizzo di account personali di AI generativa sul luogo di lavoro. Nonostante il fenomeno sia in calo, il 43% degli operatori sanitari continua a ricorrere a profili privati, spesso non monitorati dai team di sicurezza. Questo limita la visibilità sulle attività e aumenta il rischio di fughe di dati. Per contrastare la tendenza, molte organizzazioni stanno promuovendo l’adozione di applicazioni approvate internamente: la quota di lavoratori che utilizza strumenti genAI gestiti dall’azienda è passata dal 18% al 67% in un anno, superando la media di altri settori.
Parallelamente cresce l’implementazione di soluzioni AI interne, che tuttavia richiedono misure di protezione dedicate. Anche quando distribuite on-premises, queste applicazioni devono spesso connettersi ai modelli ospitati nel cloud tramite API. Il monitoraggio del traffico API diventa quindi cruciale per comprendere l’effettivo utilizzo dell’AI. Nel comparto sanitario, quasi due organizzazioni su tre registrano traffico verso servizi come OpenAI (63%) e AssemblyAI (62%), mentre il 36% rileva connessioni verso Anthropic. Un dato che evidenzia la crescente integrazione di servizi AI embedded nei sistemi clinici e amministrativi.
Un’altra criticità riguarda l’uso di applicazioni cloud personali. L’82% delle violazioni delle policy connesse a questi strumenti coinvolge dati regolamentati. Molte strutture hanno quindi introdotto controlli più stringenti: il 56% ha bloccato il caricamento di file su account personali Google Drive, mentre restrizioni riguardano anche Google Gmail (39%) e Microsoft OneDrive (30%).
Sul fronte delle minacce esterne, gli attaccanti continuano a sfruttare piattaforme cloud legittime per distribuire malware. In ambito sanitario, Azure Static Web Apps, GitHub e Microsoft OneDrive risultano tra i servizi più utilizzati per tentativi di infezione.
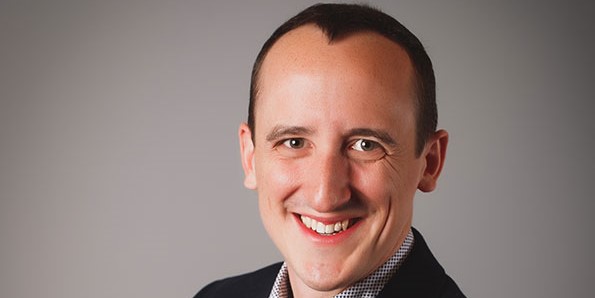
“Le organizzazioni sanitarie, storicamente tra i principali bersagli dei cybercriminali, devono rafforzare non solo le difese contro le minacce esterne ma anche la gestione dei rischi interni”, ha dichiarato Ray Canzanese, Director di Netskope Threat Labs (nella foto in alto). Senza adeguate misure di governance su cloud e AI, il rischio di esposizione di dati clinici e sanzioni normative resta elevato.
 TORINO, 22 Ottobre 2026 dalle 09:30 alle 16:30
 Torino